10.1.5 主机证书 EST 自动续签与集中管理
本节面向站点管理员,介绍如何通过脚本自动续签新 IHEP CA 主机证书,以及迁移旧 IHEP-2013 主机证书,无需在 WebUI 中操作。新 CA 证书默认在距到期45 天内通过simplereenroll发起续签;正常续签不会撤销旧证书。迁移或续签时,新私钥和 CSR 均在目标主机生成。
10.1.5.1 安装脚本与 CA 公钥
由站点管理员将以下文件安全部署到目标主机:
/usr/local/sbin/ihep-host-auto.sh/etc/grid-security/certificates/IHEP-2026-Root.pem/etc/grid-security/certificates/IHEP-2026-ICA.pem/etc/grid-security/certificates/IHEP-2013.pem # 仅旧 Host 迁移时需要脚本依赖 Bash、OpenSSL、curl、flock 和 GNU coreutils,仅支持无口令的 PEM 格式主机私钥。主机证书和私钥通常位于/etc/grid-security/,也可使用应用指定的路径;CA 公钥证书放在标准信任目录/etc/grid-security/certificates/中。
sudoinstall-oroot-groot-m0755ihep-host-auto.sh/usr/local/sbin/ihep-host-auto.shsudoinstall-d-oroot-groot-m0755/etc/grid-security/certificatessudoinstall-oroot-groot-m0644IHEP-2026-Root.pem/etc/grid-security/certificates/IHEP-2026-Root.pemsudoinstall-oroot-groot-m0644IHEP-2026-ICA.pem/etc/grid-security/certificates/IHEP-2026-ICA.pem如需迁移旧证书,保存旧 IHEP-2013 CA 公钥为/etc/grid-security/certificates/IHEP-2013.pem(权限可为0644,不包含也不需要旧 CA 私钥)。检查现有主机私钥没有口令且权限安全:命令要求输入密码或报错时,该私钥不适合本自动化脚本。
10.1.5.2 手工运行示例
以下例子使用 DIRAC 主机的证书路径。CURL_CA_CERT仅用于验证gridca.ihep.ac.cn的 HTTPS 服务端证书链;若系统 CA 已能验证,可省略:
sudoenv\PKI_HOST=gridca.ihep.ac.cn\CERT_FILE=/opt/dirac/etc/grid-security/hostcert.pem\KEY_FILE=/opt/dirac/etc/grid-security/hostkey.pem\INSTALL_OWNER=diracINSTALL_GROUP=dirac\CERT_MODE=0444KEY_MODE=0400\CURL_CA_CERT=/etc/grid-security/certificates/est-ca.pem\/usr/local/sbin/ihep-host-auto.sh脚本会先核对当前证书和私钥匹配,再判断:
- 当前证书由 IHEP-2013 CA 签发:调用迁移接口,签发新 CA Host 证书。
- 当前证书由新 IHEP CA 签发:仅在距过期 45 天内调用 EST 续签接口。
- 不在续签窗口:不作修改并以成功状态退出。
不要在日常任务中设置ALLOW_REPLACE=1,这只用于管理员明确需要窗口外换发的测试或事故处置。首次成功签发后,检查脚本输出中的新序列号、到期时间和安装路径,并执行:
opensslx509-in/opt/dirac/etc/grid-security/hostcert.pem-noout\-subject-issuer-dates-extsubjectAltName-extextendedKeyUsagetest"$(opensslx509-in/opt/dirac/etc/grid-security/hostcert.pem-noout-modulus|opensslsha256)"=\"$(opensslrsa-in/opt/dirac/etc/grid-security/hostkey.pem-noout-modulus|opensslsha256)"\&&echo'certificate and key match'主机证书应包含 DNS SAN、责任人 email SAN,以及TLS Web Server Authentication和TLS Web Client Authentication扩展用途。
10.1.5.3 设置定时任务
- 先手工执行一次,确认输出显示签发或"不在续签窗口"。
- 确认目标服务能够读取新安装后的
hostcert.pem与hostkey.pem。 以 root 编辑
crontab -e,每天执行一次,例如:如果证书不在默认路径,把环境变量写入一个 root 权限、不可被普通用户修改的包装脚本,再让 cron 调用。保存为
/usr/local/sbin/renew-dirac-host-cert,运行sudo chown root:root和sudo chmod 0700:#!/usr/bin/env bashset-euopipefailexecenv\PKI_HOST=gridca.ihep.ac.cn\CERT_FILE=/opt/dirac/etc/grid-security/hostcert.pem\KEY_FILE=/opt/dirac/etc/grid-security/hostkey.pem\INSTALL_OWNER=diracINSTALL_GROUP=dirac\CERT_MODE=0444KEY_MODE=0400\CURL_CA_CERT=/etc/grid-security/certificates/est-ca.pem\RELOAD_CMD='systemctl reload dirac-service'\/usr/local/sbin/ihep-host-auto.sh将
dirac-service替换为实际服务 unit;如果服务没有安全的 reload 命令,不要随意配置 restart。先以 root 手工运行包装脚本并验证服务,再将 cron 行改为调用包装脚本。
脚本会保留旧文件备份,其中可能包含私钥:备份目录必须按私钥等级保护并定期清理;遇到断电或进程被强制终止后,先检查备份和证书/私钥是否匹配,再重启服务。
10.1.5.4 通过 Foreman + Puppet 集中管理(certupdate-wrapper.sh)
对于由 Foreman + Puppet 管理的集群,可通过包装脚本certupdate-wrapper.sh集中管理主机证书的自动迁移与续签。
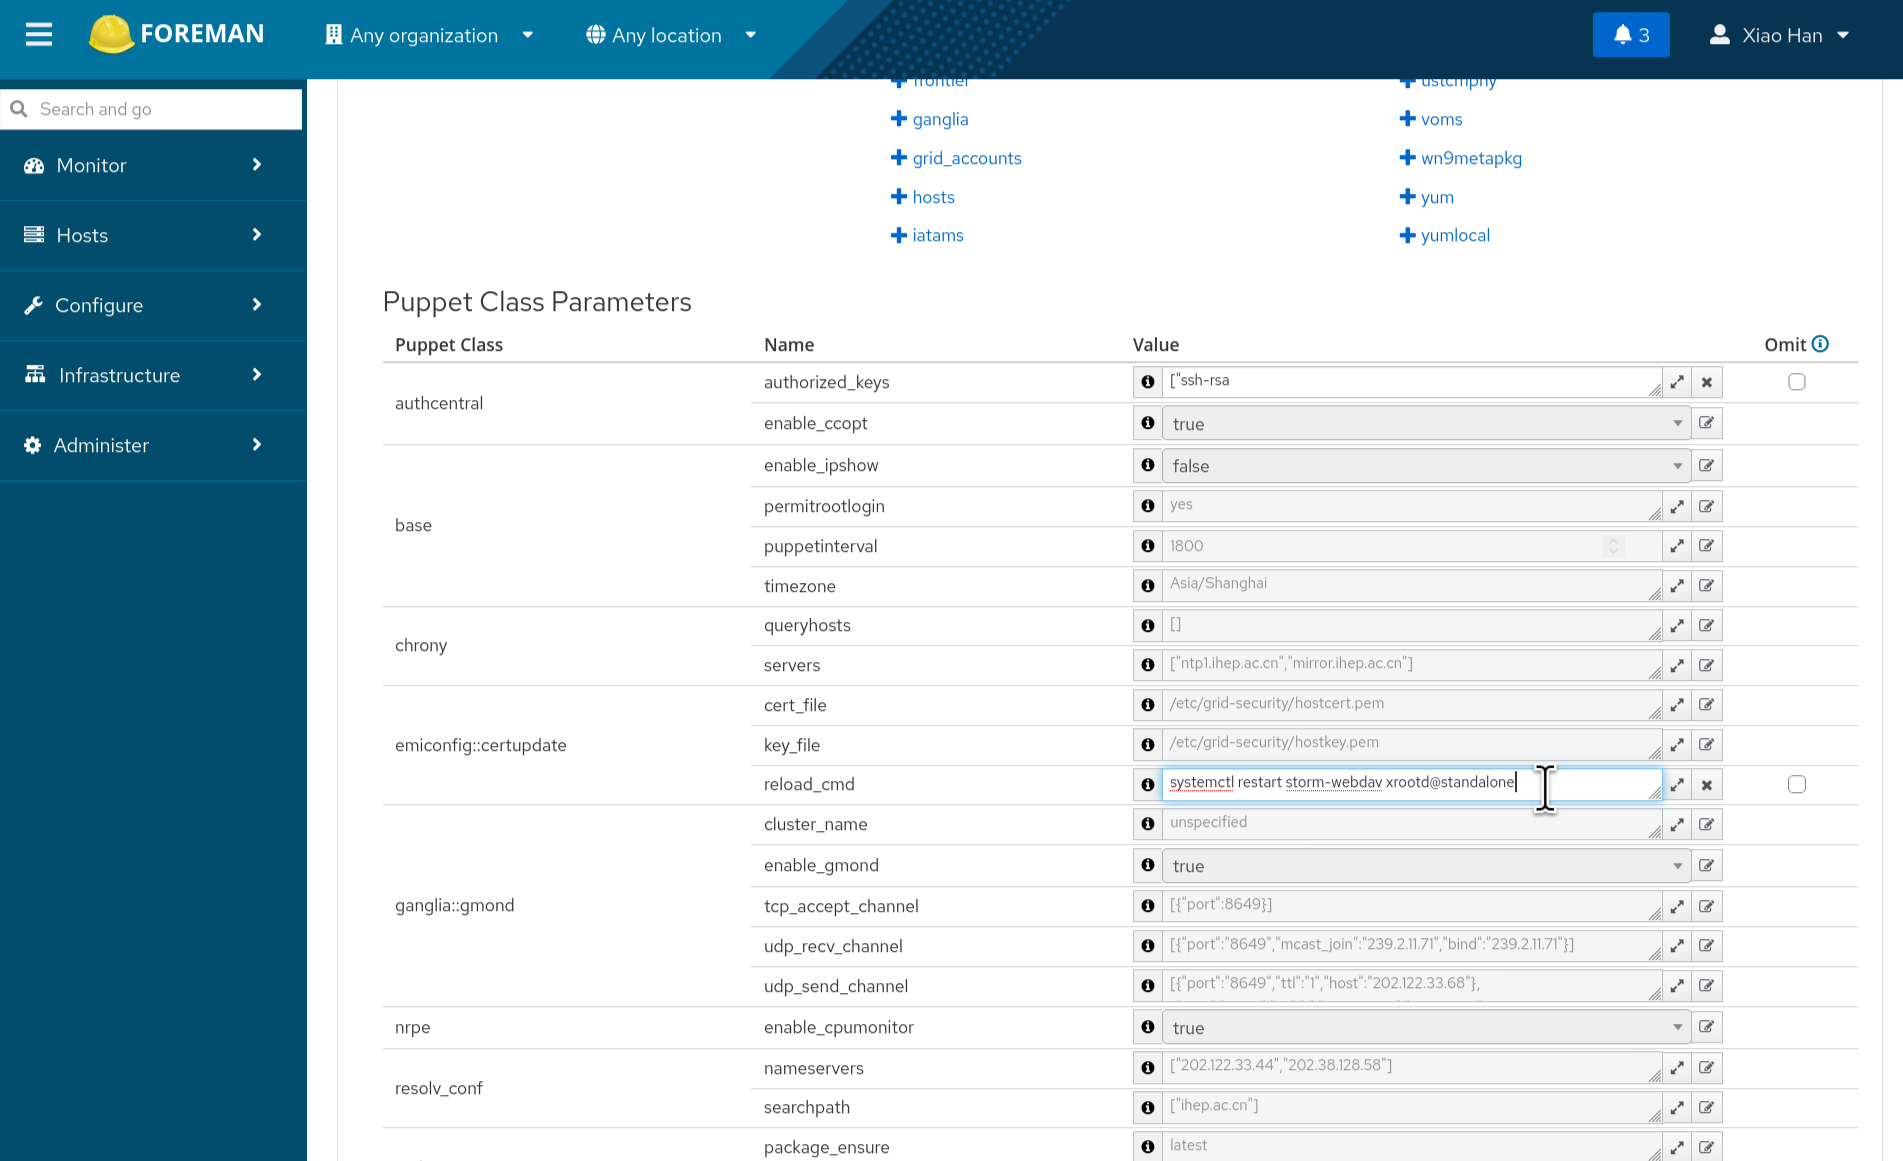
各节点的证书路径、私钥路径、文件属主和服务重载命令等参数,在 Foreman 中按节点或主机组配置。Puppet 根据这些参数渲染 ERB 模板,生成并下发/usr/local/sbin/certupdate-wrapper.sh。包装脚本将配置作为环境变量传给ihep-host-auto.sh,由后者执行迁移或续签。
在 Foreman 中为节点启用该功能的步骤:
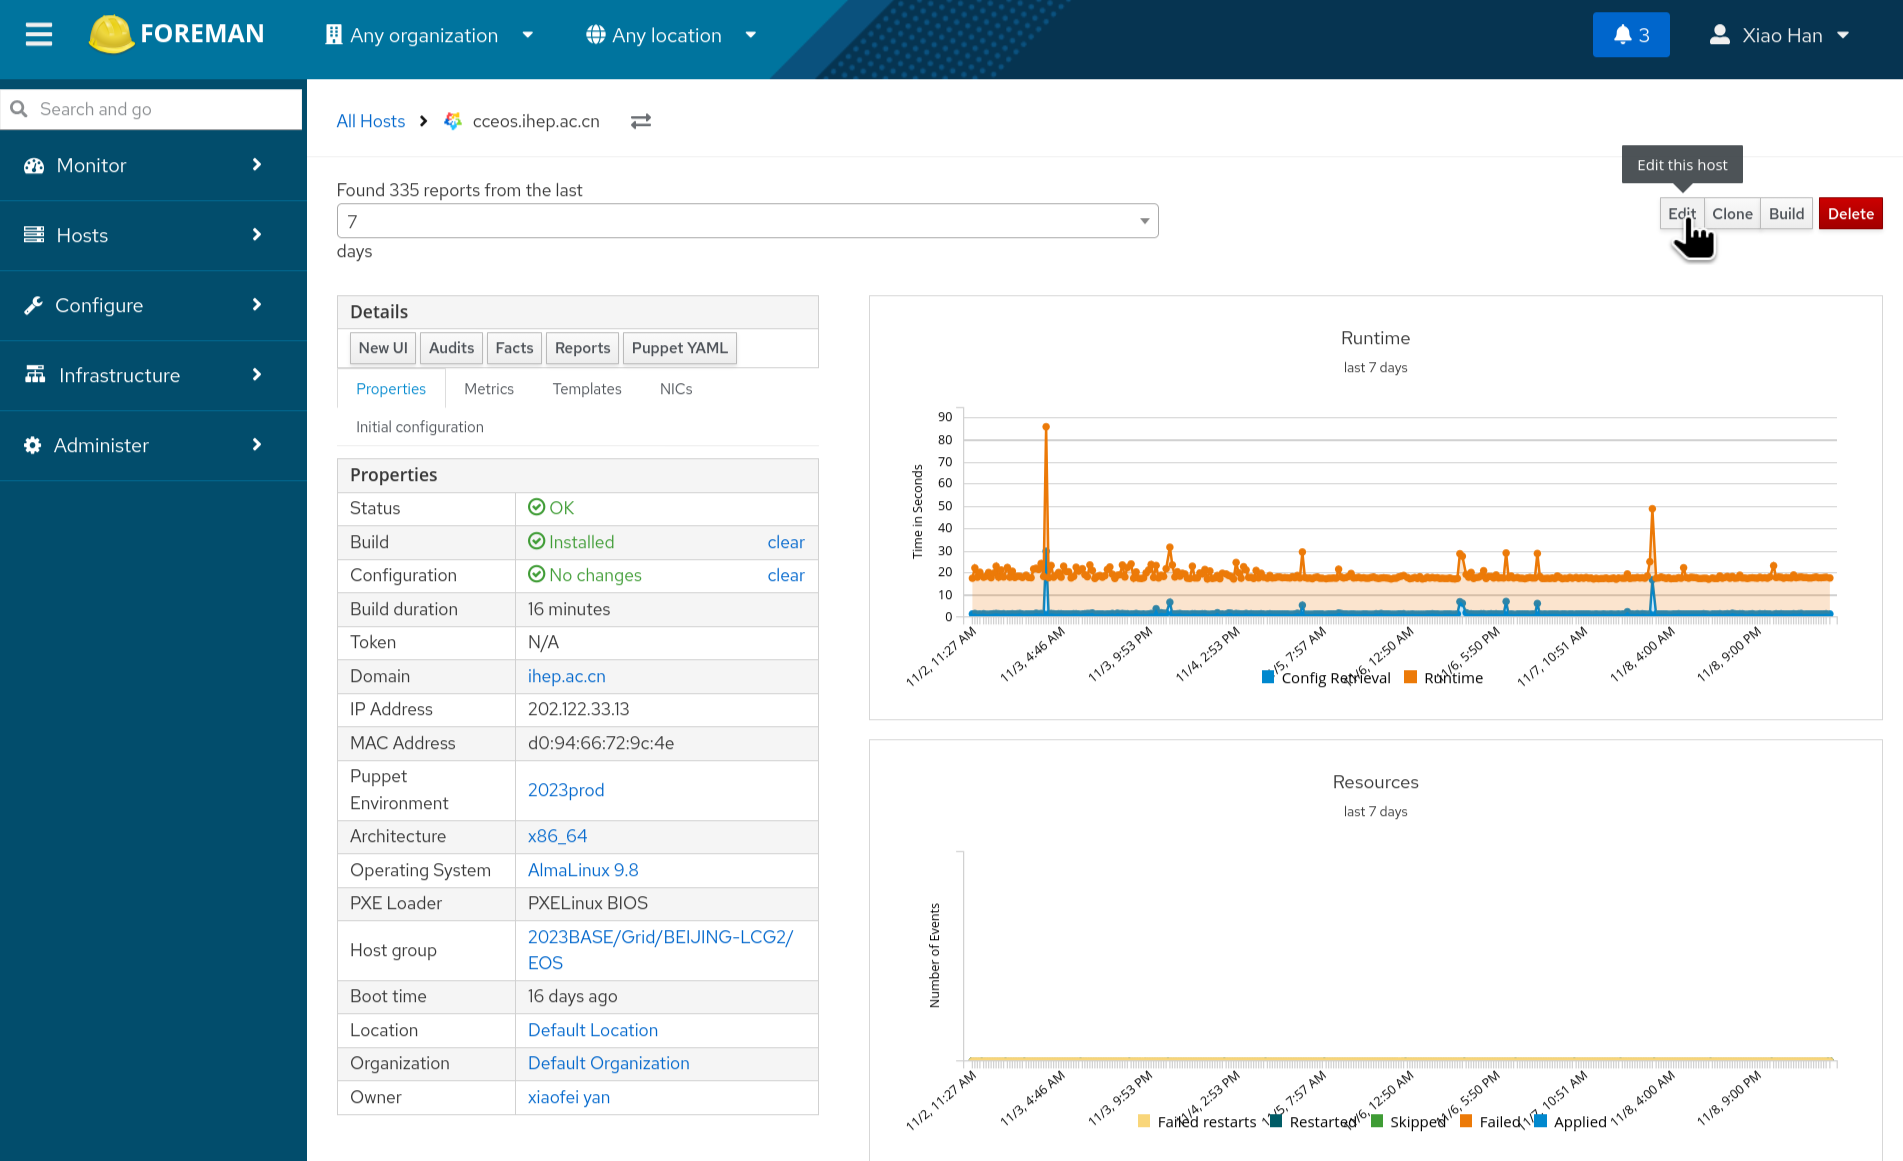
在 Foreman 中编辑目标节点(或主机组):
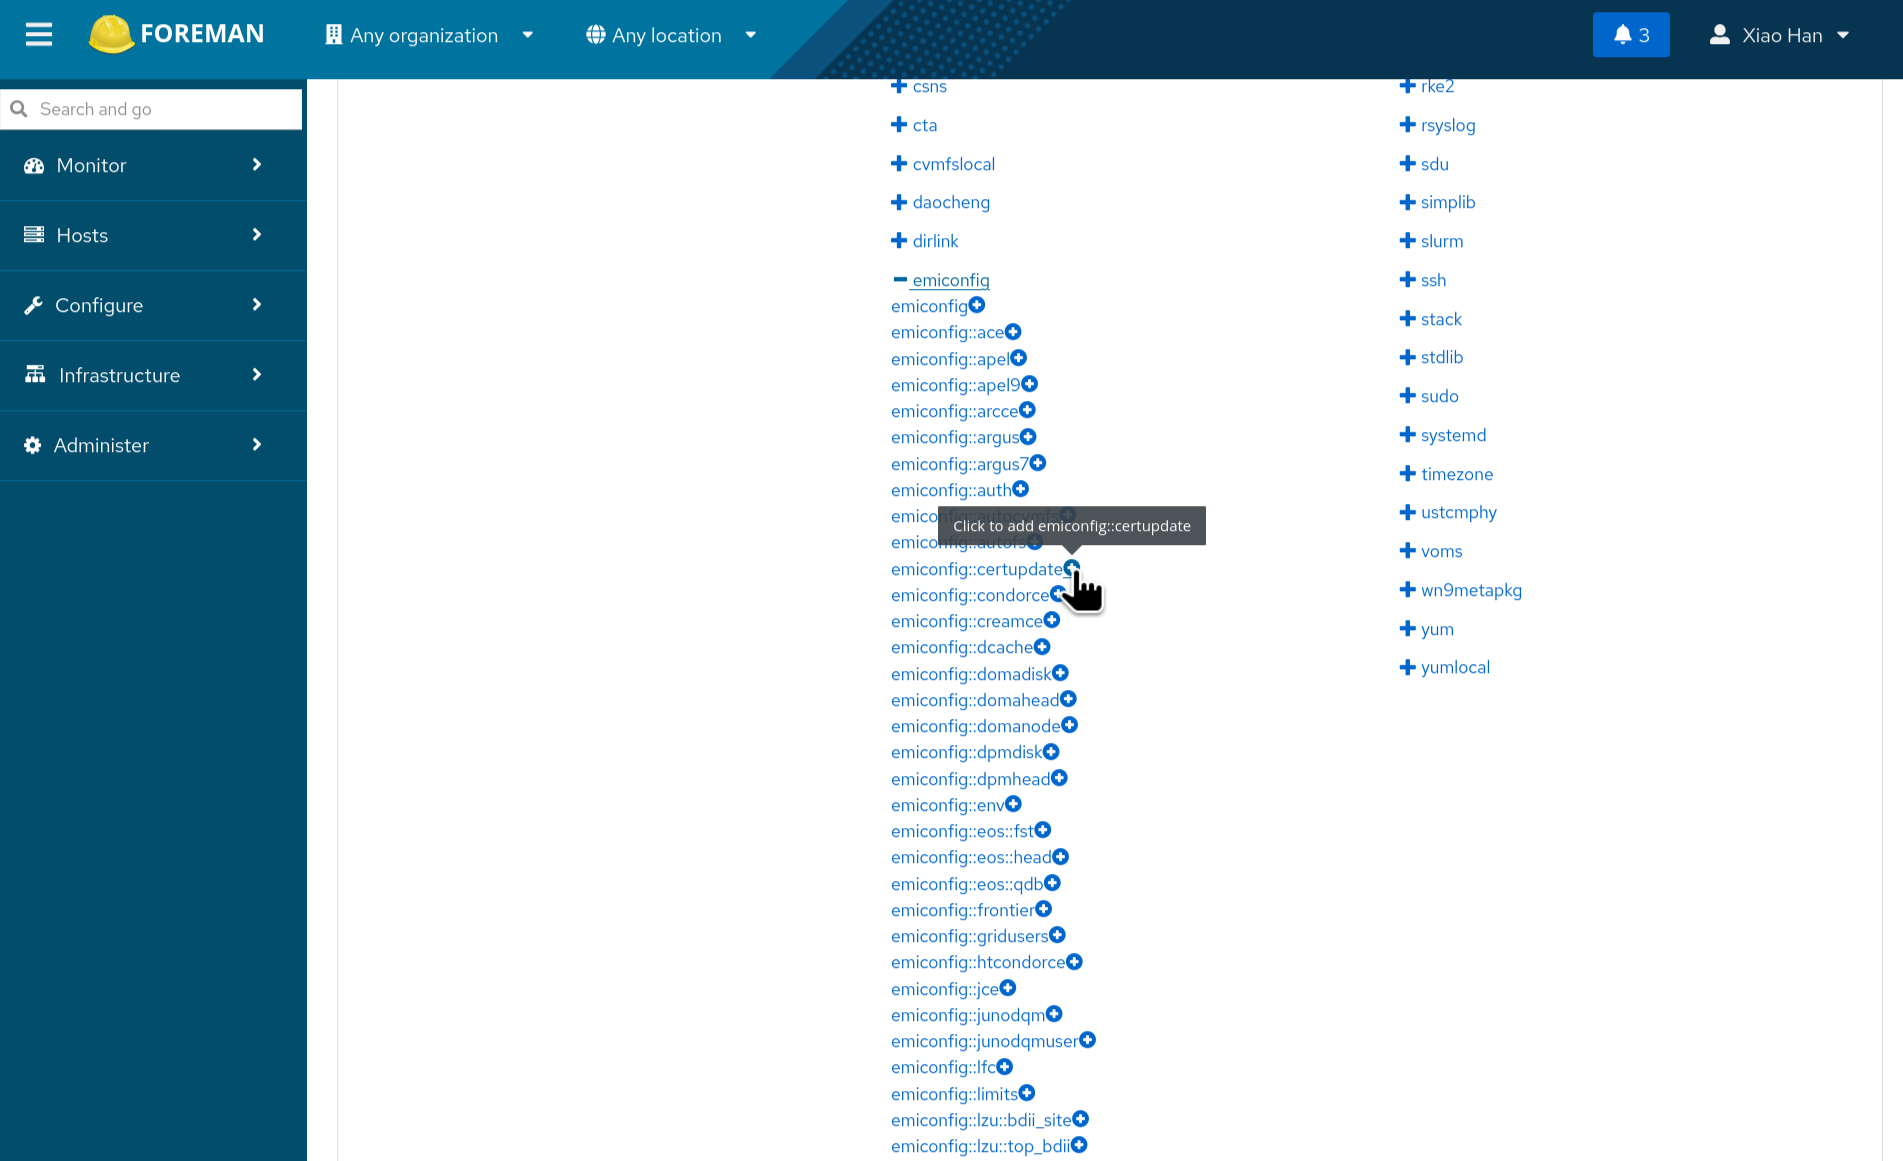
在节点的 Puppet ENC(类分配)中添加certupdate类:
进入Puppet Class Parameters,按节点设置证书路径、重载命令等参数(即包装脚本中的环境变量值):
以下 ERB 模板用于演示包装脚本的工作方式;部署时应与实际 Puppet 类的参数名、文件路径和服务重载命令保持一致:
#!/usr/bin/env bash# Managed by Puppet — certupdate-wrapper.sh(ERB 模板渲染,本地修改会被覆盖)set-euopipefail# 节点配置(由 Foreman Puppet Class Parameters 下发)CERT_FILE="<%= @cert_file %>"KEY_FILE="<%= @key_file %>"INSTALL_OWNER="<%= @install_owner %>"INSTALL_GROUP="<%= @install_group %>"RELOAD_CMD="<%= @reload_cmd %>"LOG=/var/log/certupdate.log# 每次执行先随机等待 0-30 分钟,避免大量节点同时请求 CA 服务端sleep$((RANDOM%1800)){date'+%F %T certupdate start'envPKI_HOST=gridca.ihep.ac.cn\CERT_FILE="$CERT_FILE"KEY_FILE="$KEY_FILE"\INSTALL_OWNER="$INSTALL_OWNER"INSTALL_GROUP="$INSTALL_GROUP"\CERT_MODE=0444KEY_MODE=0400\CURL_CA_CERT=/etc/grid-security/certificates/est-ca.pem\RELOAD_CMD="$RELOAD_CMD"\/usr/local/sbin/ihep-host-auto.shdate'+%F %T certupdate done'}>>"$LOG"2>&1要点说明:
- 随机延迟:每次执行先随机等待 0-30 分钟,错开各节点的请求时间,避免对 CA 服务端造成并发压力。
- 自动迁移/续签:wrapper 最终调用
ihep-host-auto.sh,行为与手工运行一致——旧 IHEP-2013 证书自动完成迁移,新 CA 证书在距过期 45 天内自动续签,不在续签窗口则不作修改。 - 定时执行:wrapper 由定时任务(cron 或 systemd timer,随 Puppet 一并下发)周期性执行。
- 日志:执行日志统一写入服务器
/var/log/certupdate.log。
10.1.5.5 IHEP-2013 Host 自动迁移
旧主机证书迁移与常规 EST 续签使用同一个脚本。首次运行时,脚本使用旧主机证书完成 mTLS(双向 TLS)身份认证,并向以下接口申请新主机证书:
服务端会验证旧 CA CRL、旧证书链,以及 CSR 与旧证书 Subject、DNS SAN 和 email SAN 的一致性,并通过 SAN email 查询 LDAP 中的身份归属。旧主机证书必须为非 CA 证书,包含一个 email SAN 和一个或多个 DNS SAN,CN 必须包含在 DNS SAN 中,且满足C=CN和原 IHEP Host DN 结构要求。旧证书已撤销、CRL 缺失或过期、LDAP 邮箱不存在,或 CSR 修改了主机名时,迁移请求会被拒绝。
每个主机名只允许迁移一次。若迁移中断,请保留脚本 state/backup 文件和输出日志,联系 CA 管理员处理对应工作流;不要删除服务端迁移记录后盲目重试。迁移完成后,新证书由新 IHEP CA 签发;下一次脚本运行会自动识别新链并改用常规 EST 续签接口。旧证书在其原有效期内仍可保留用于平滑切换,但不要把旧、新两套证书混合安装到同一hostcert.pem文件。
常见问题(FAQ)
见常见问题。
有问题?输入后跳转到对话页继续交流